¿Por qué una contraseña larga es más segura?
 La respuesta, en realidad, es la longitud.
Porque cada carácter extra multiplica el número de combinaciones posibles, y a una máquina le cuesta mucho más adivinar la contraseña probando una tras otra. El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) también dice que la longitud es un factor principal de la fuerza de una contraseña.
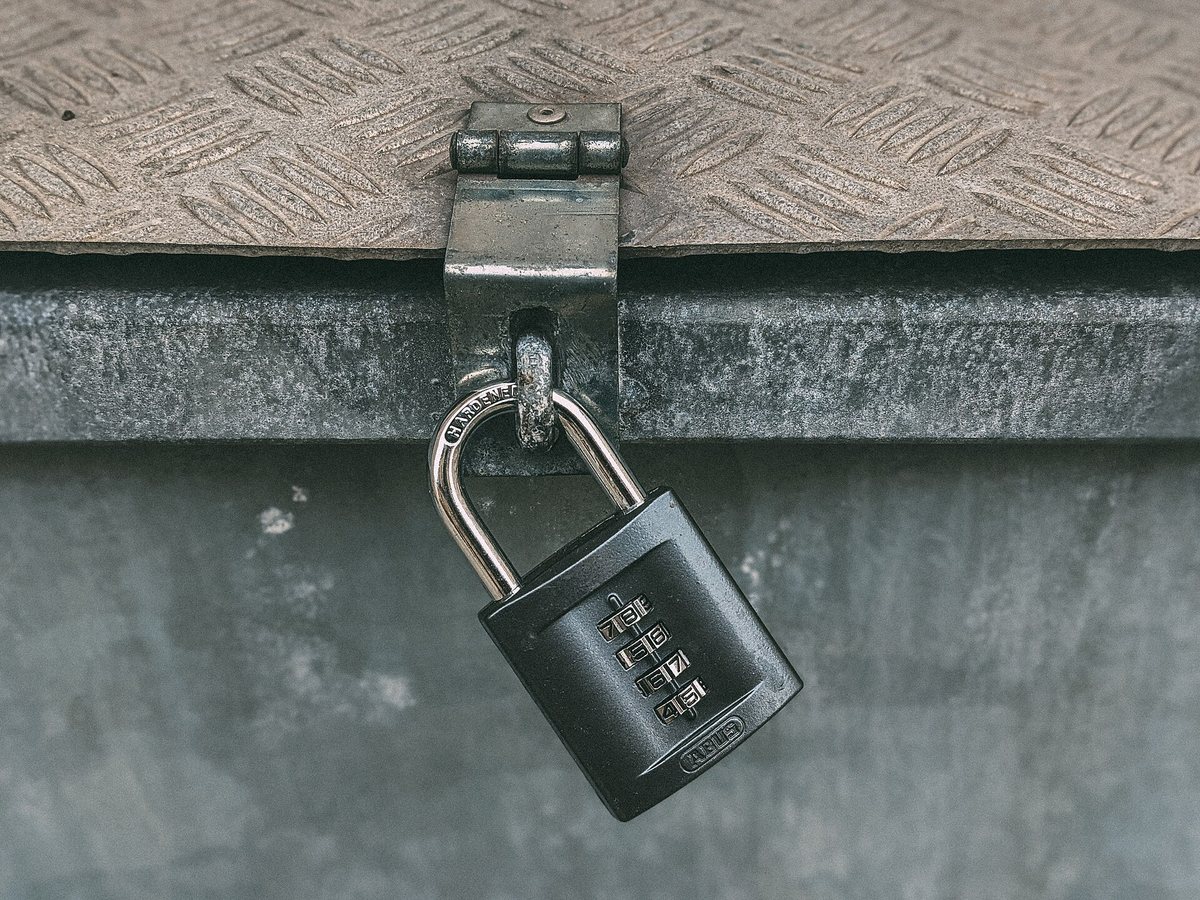
Un carácter más multiplica las combinaciones
Al añadir 1 carácter a una contraseña, el número de combinaciones se multiplica por la cantidad de caracteres distintos que podrían ir en ese lugar. El responsable de seguridad informática de la Universidad Chapman también explica que cada carácter añadido multiplica las combinaciones posibles, por lo que un ataque de fuerza bruta (probar todas las combinaciones una por una) tiene menos probabilidades de funcionar.
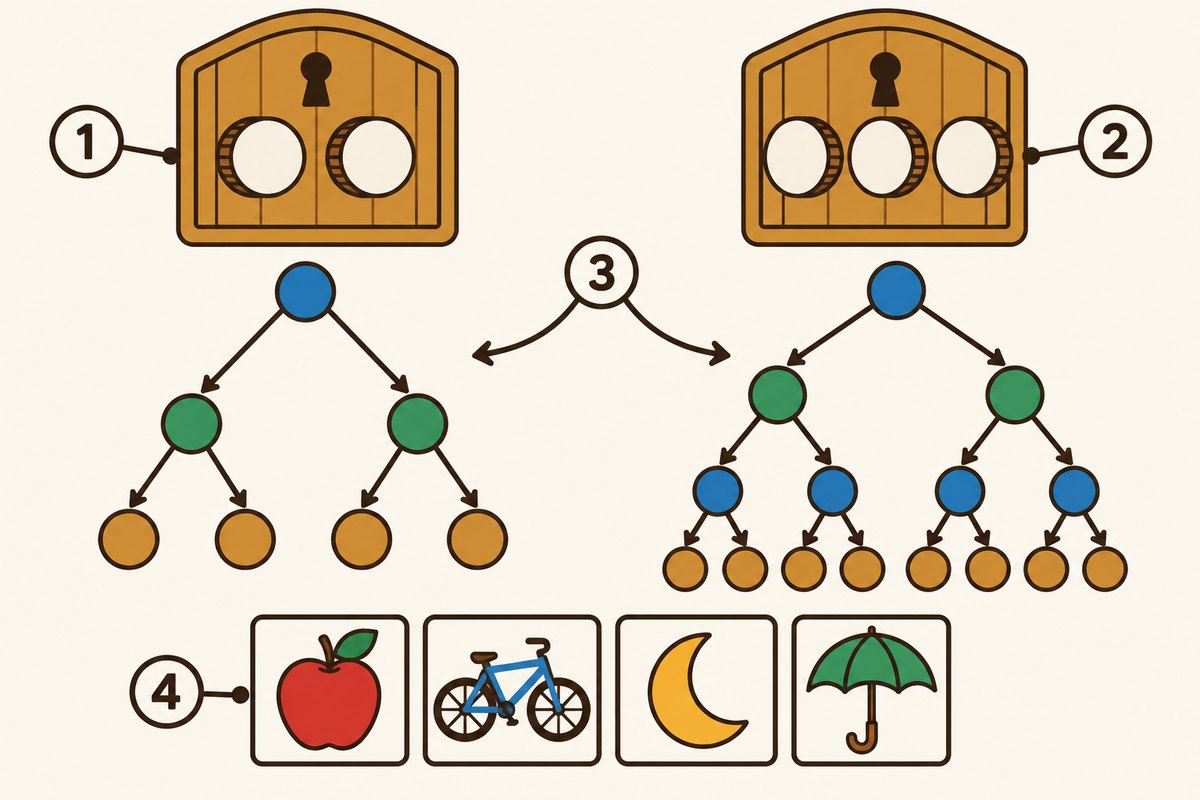
- 1Un candado con dos ruedas (una contraseña corta)
- 2Un candado con tres ruedas (una contraseña más larga)
- 3Los caminos por probar se multiplican con cada lugar extra
- 4Una frase de contraseña larga hecha con palabras sin relación
La longitud importa más que los símbolos
Las directrices del NIST (SP 800-63B) dicen que la longitud es un factor principal de la fuerza de una contraseña. También mencionan estudios que muestran que, cuando se obliga a mezclar mayúsculas o símbolos, mucha gente hace cambios fáciles de predecir, como convertir “password” en “Password1!”. Por eso, las directrices actuales indican a los servicios que no exijan mezclar distintos tipos de caracteres.
La longitud recomendada cambia un poco según la institución
¿Qué tan larga debe ser? Cambia un poco según la institución. El NIST exige al menos 15 caracteres cuando solo se usa una contraseña para entrar, y al menos 8 incluso cuando se combina con otra forma de verificar la identidad. La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) recomienda al menos 16 caracteres, y el ministerio japonés recomienda, idealmente, una serie aleatoria y bastante larga de letras y números de 10 caracteres o más.
Larga, pero fácil de recordar
Para recordar una contraseña larga, el ministerio japonés sugiere unir varias palabras en inglés sin relación entre sí, que no formen una oración, o poner números entre ellas. La CISA también da el ejemplo de una “frase de contraseña” hecha con 4 a 7 palabras sin relación, y recomienda un “gestor de contraseñas”, un programa que crea, guarda y rellena las contraseñas por usted.
No reutilice contraseñas
Por muy larga que sea, procure no usar la misma contraseña en varios servicios, aconseja el ministerio. Por otro lado, dice que no hace falta cambiarla con regularidad si no hay motivos de preocupación, como una filtración. El NIST también indica a los servicios que no exijan cambios periódicos, pero que pidan cambiarla cuando haya pruebas de que se filtró.
¿Quiere saber más?
- El NIST recomienda que los servicios permitan contraseñas de al menos 64 caracteres.
- Según las directrices del NIST, las contraseñas nuevas se comparan con una lista de contraseñas comunes o filtradas, y las que aparecen en la lista no se pueden usar.
- El NIST exige que los servicios permitan usar gestores de contraseñas y el autocompletado.
Prueba rápida: póngase a prueba
¿Recuerdas lo que acabas de leer? ¡Inténtalo!¿Qué es un factor principal de la fuerza de una contraseña?
Mostrar la respuesta
- Incluir siempre símbolos
- Cambiarla con regularidad
- La longitud de la contraseña
La longitud de la contraseña Las directrices del NIST dicen que la longitud es un factor principal, porque cada carácter extra multiplica el número de combinaciones.
Las directrices del NIST dicen que la longitud es un factor principal, porque cada carácter extra multiplica el número de combinaciones.
Próxima prueba ›Fuentes
- NIST Special Publication 800-63B: Digital Identity Guidelines, Authentication and Authenticator ManagementNational Institute of Standards and Technology (NIST)
- Use Strong PasswordsCybersecurity and Infrastructure Security Agency (CISA)
- 推測できる簡単なパスワードを利用しないようにしよう(国民のためのサイバーセキュリティサイト)総務省 (en japonés)
- The Long and Short of It: Why Password Length MattersChapman University, Information Systems & Technology
Este artículo fue escrito después de verificar las fuentes anteriores al 2026-10-03. Las explicaciones pueden cambiar a medida que avanza la investigación. Los créditos de las fotos se muestran debajo de cada foto.
Siguiente dato curioso ▶
 Tecnología¿Qué mira la casilla “No soy un robot”?“No soy un robot”. ¿Qué puede revelar un solo clic en esa casilla?