मज़बूत पासवर्ड लंबा क्यों होना चाहिए?
 असल में, जवाब है लंबाई।
क्योंकि पासवर्ड में हर 1 अक्षर बढ़ने पर संभावित मेल (कॉम्बिनेशन) की संख्या गुणा होकर बढ़ती है, और मशीन के लिए एक-एक करके आज़माकर पासवर्ड का अंदाज़ा लगाना बहुत मुश्किल हो जाता है। अमेरिका का राष्ट्रीय मानक और प्रौद्योगिकी संस्थान (NIST) भी कहता है कि पासवर्ड की मज़बूती में लंबाई एक मुख्य कारण है।
1 अक्षर बढ़ने पर मेल गुणा होकर बढ़ते हैं
पासवर्ड में 1 अक्षर जोड़ने पर, उस जगह पर आ सकने वाले अक्षरों के प्रकारों की संख्या से मेल की संख्या गुणा हो जाती है। चैपमैन यूनिवर्सिटी के सूचना सुरक्षा प्रमुख भी समझाते हैं कि हर नया अक्षर संभावित मेल को कई गुना कर देता है, जिससे ब्रूट-फ़ोर्स हमले (सभी मेल को एक-एक करके आज़माना) के सफल होने की संभावना कम हो जाती है।
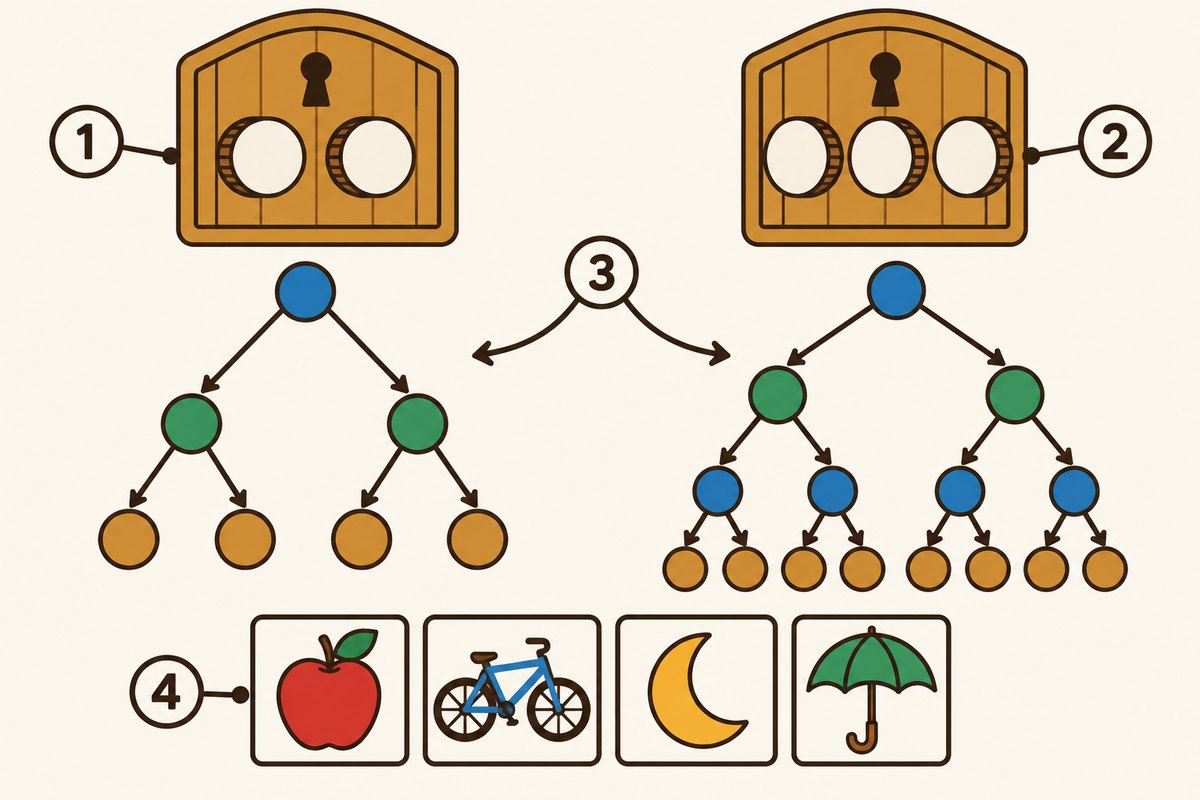
- 1दो घिरनी वाला ताला (छोटा पासवर्ड)
- 2तीन घिरनी वाला ताला (लंबा पासवर्ड)
- 3आज़माने के रास्ते: हर एक अतिरिक्त जगह पर गुणा होकर बढ़ते हैं
- 4बेमेल शब्दों को जोड़कर बना लंबा पासफ़्रेज़
चिह्नों से ज़्यादा लंबाई ज़रूरी है
NIST के दिशानिर्देश (SP 800-63B) कहते हैं कि पासवर्ड की मज़बूती में लंबाई एक मुख्य कारण है। वे एक शोध का भी ज़िक्र करते हैं, जिसके अनुसार जब लोगों से बड़े अक्षर या चिह्न ज़रूर मिलाने को कहा जाता है, तो बहुत से लोग आसानी से अंदाज़ा लगने वाले बदलाव करते हैं, जैसे “password” को “Password1!” बना देना। इसलिए आज के दिशानिर्देश सेवाओं से कहते हैं कि वे अलग-अलग तरह के अक्षर मिलाने की शर्त न रखें।
लंबाई का पैमाना हर संस्था में थोड़ा अलग है
पासवर्ड कितना लंबा हो, यह हर संस्था के हिसाब से थोड़ा अलग है। NIST के अनुसार, जहाँ सिर्फ़ पासवर्ड से लॉग इन होता है वहाँ कम से कम 15 अक्षर ज़रूरी हैं, और किसी दूसरे तरीके से पहचान जाँचने के साथ इस्तेमाल होने पर भी कम से कम 8 अक्षर। अमेरिका की साइबर सुरक्षा और बुनियादी ढाँचा सुरक्षा एजेंसी (CISA) कम से कम 16 अक्षरों की सलाह देती है, और जापान का मंत्रालय आदर्श रूप से 10 या उससे ज़्यादा अक्षरों वाली, काफ़ी लंबी, बिना क्रम की अंग्रेज़ी अक्षरों और अंकों की श्रृंखला की सलाह देता है।
लंबा, फिर भी याद रखने में आसान
लंबा पासवर्ड याद रखने के लिए, जापान का मंत्रालय आपस में असंबंधित (जो वाक्य न बनाएँ) कई अंग्रेज़ी शब्दों को जोड़ने, या उनके बीच अंक डालने का तरीका बताता है। CISA भी 4 से 7 असंबंधित शब्दों से बने “पासफ़्रेज़” का उदाहरण देती है, और “पासवर्ड मैनेजर” की सलाह देती है, जो ऐसा प्रोग्राम है जो आपके लिए पासवर्ड बनाता, सहेजता और अपने-आप भरता है।
पासवर्ड दोबारा इस्तेमाल न करें
पासवर्ड कितना भी लंबा हो, एक ही पासवर्ड कई सेवाओं में दोबारा इस्तेमाल न करें, ऐसा मंत्रालय सलाह देता है। दूसरी ओर, वह कहता है कि अगर लीक जैसी कोई चिंता न हो, तो पासवर्ड को नियमित रूप से बदलने की ज़रूरत नहीं है। NIST भी सेवाओं से कहता है कि वे समय-समय पर बदलने की शर्त न रखें, लेकिन लीक होने का सबूत मिलने पर पासवर्ड बदलवाएँ।
और जानना चाहते हैं?
- NIST सलाह देता है कि सेवाएँ कम से कम 64 अक्षरों तक के पासवर्ड की अनुमति दें।
- NIST के दिशानिर्देशों में नए पासवर्ड को आम या लीक हुए पासवर्ड की सूची से मिलाया जाता है, और सूची में मौजूद पासवर्ड इस्तेमाल नहीं किए जा सकते।
- NIST सेवाओं से माँग करता है कि वे पासवर्ड मैनेजर और अपने-आप भरने (ऑटोफ़िल) की सुविधा के इस्तेमाल की अनुमति दें।
त्वरित प्रश्नोत्तरी: खुद को परखें
अभी जो पढ़ा, याद है? एक बार आज़माइए!पासवर्ड की मज़बूती में मुख्य कारण क्या है?
उत्तर दिखाएँ
- हमेशा चिह्न डालना
- नियमित रूप से बदलना
- पासवर्ड की लंबाई
पासवर्ड की लंबाई NIST के दिशानिर्देश कहते हैं कि लंबाई एक मुख्य कारण है, क्योंकि हर नया अक्षर मेल की संख्या को गुणा कर देता है।
NIST के दिशानिर्देश कहते हैं कि लंबाई एक मुख्य कारण है, क्योंकि हर नया अक्षर मेल की संख्या को गुणा कर देता है।
अगला प्रश्न ›स्रोत
- NIST Special Publication 800-63B: Digital Identity Guidelines, Authentication and Authenticator ManagementNational Institute of Standards and Technology (NIST)
- Use Strong PasswordsCybersecurity and Infrastructure Security Agency (CISA)
- 推測できる簡単なパスワードを利用しないようにしよう(国民のためのサイバーセキュリティサイト)総務省 (जापानी में)
- The Long and Short of It: Why Password Length MattersChapman University, Information Systems & Technology
यह लेख 2026-10-03 तक ऊपर दिए गए स्रोतों की जाँच करके लिखा गया था। शोध आगे बढ़ने पर व्याख्याएँ बदल सकती हैं। फ़ोटो के श्रेय प्रत्येक फ़ोटो के नीचे दिए गए हैं।
अगला रोचक तथ्य ▶
 तकनीक“मैं रोबोट नहीं हूँ” वाला बॉक्स क्या देखता है?“मैं रोबोट नहीं हूँ।” उस बॉक्स पर एक क्लिक से आख़िर क्या पता चलता है?