強的密碼為什麼越長越好?
 其實,最重要的是長度喔。
因為密碼每多1個字,可能的組合數量就會用乘法增加,用機器一個一個去試也很難猜中。美國國家標準暨技術研究院(NIST)的指南也說,長度是決定密碼強度的主要因素。
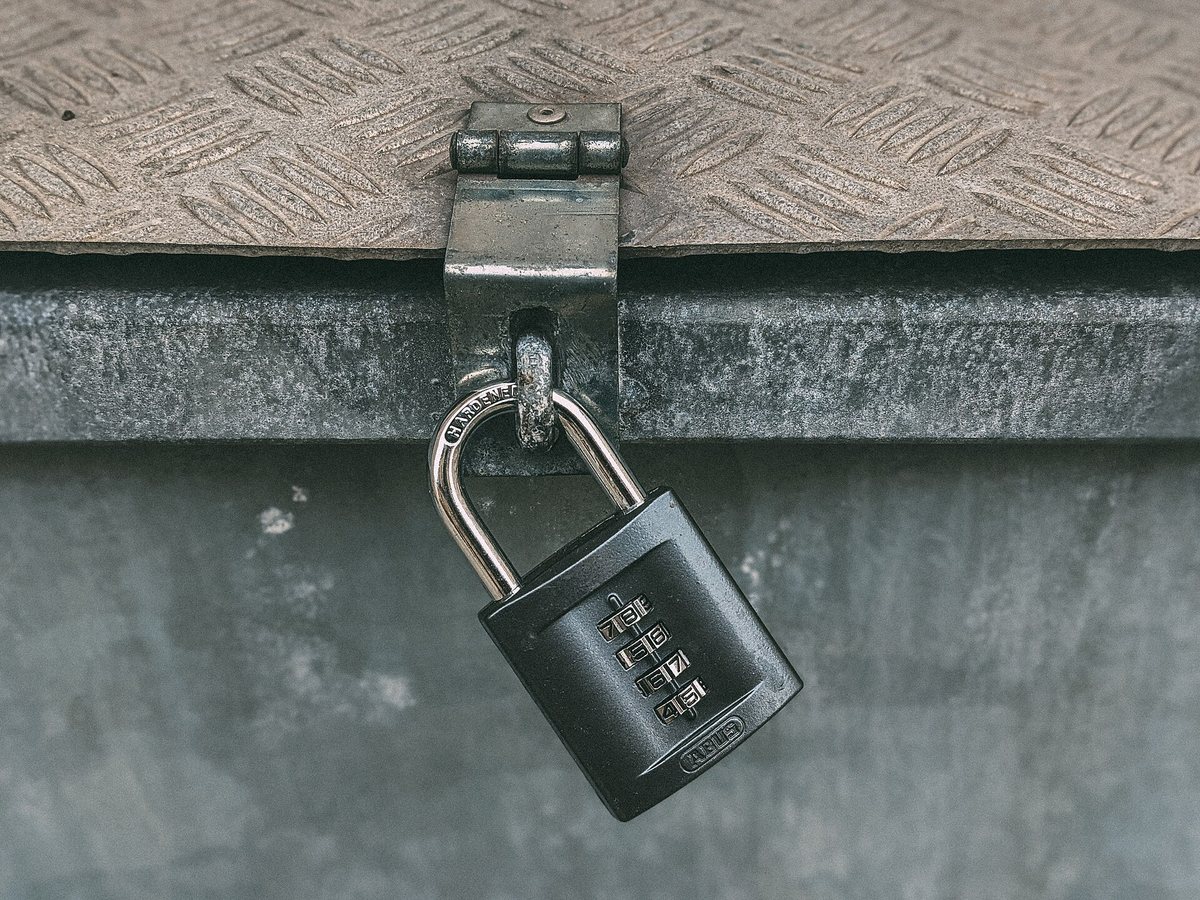
多1個字,組合就用乘法增加
密碼每多加1個字,組合的數量就會乘上那個位置可以放的字元種類數。查普曼大學負責資訊安全的主管也說明,每多1個字,組合數就會成倍增加,讓「暴力破解」(依序試遍所有組合)更難成功。
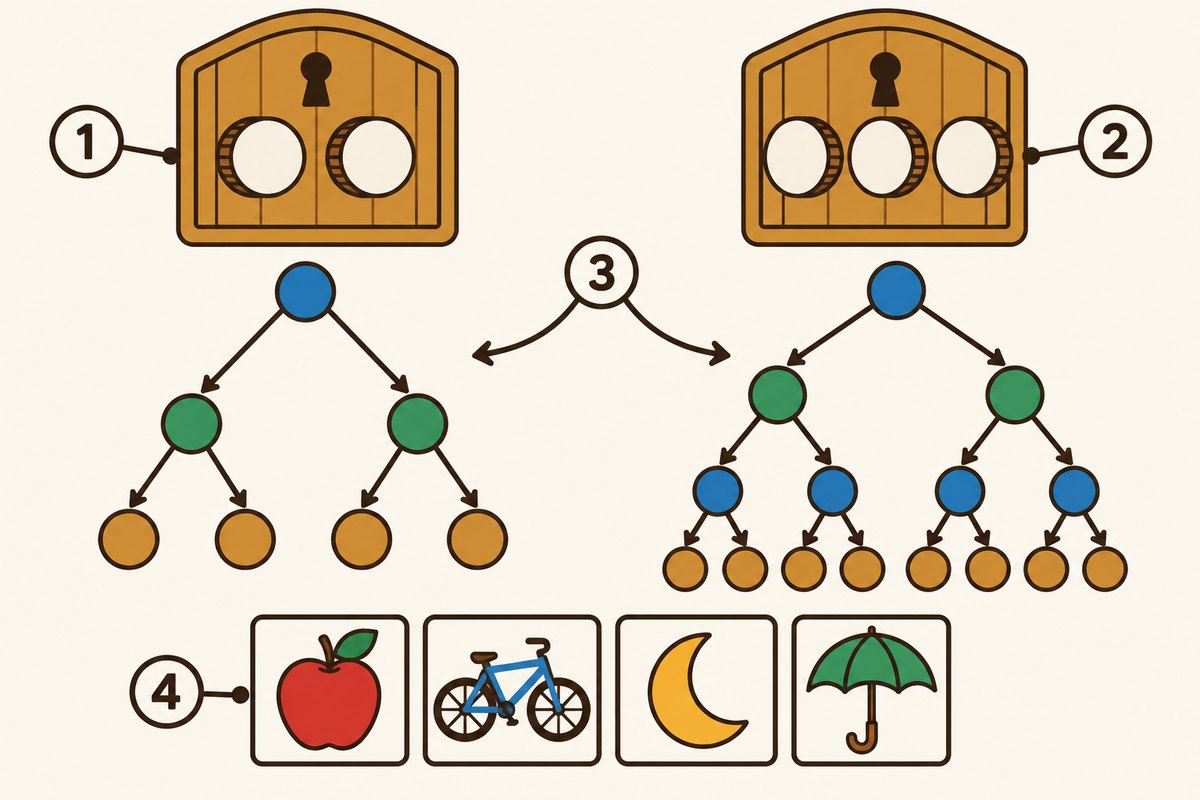
- 1有2個轉盤的鎖(短密碼)
- 2有3個轉盤的鎖(長密碼)
- 3要試的路數:每多一位就用乘法增加
- 4把不相關的詞連起來的長密語
比起混入符號,長度更重要
NIST的指南(SP 800-63B)指出,長度是決定密碼強度的主要因素。指南也介紹了一項研究:就算規定「一定要混入大寫字母或符號」,很多人也只會用容易預測的方式修改,例如把「password」改成「Password1!」。所以現在的指南規定,服務方不要要求混用不同種類的字元。
長度的建議,各機構有些不同
要多長才好,各機構的建議有些不同。NIST要求只用密碼登入的系統,密碼至少要15個字;和其他確認身分的方式一起使用時,也至少要8個字。美國網路安全暨基礎設施安全局(CISA)建議至少16個字;日本總務省則建議,最好是10個字以上、有一定長度的隨機英文字母和數字組合。
又長又好記的做法
為了記住長密碼,日本總務省介紹了把幾個彼此無關(不成句子)的英文單字接在一起,或在中間夾入數字的方法。CISA也舉了用4到7個無關單字組成的「密碼片語」為例,並推薦會幫你產生、保存並自動填入密碼的「密碼管理工具」。
不重複使用也很重要
日本總務省提醒,不管密碼多長,都盡量不要在多個服務重複使用同一組密碼。另一方面,如果沒有外洩等疑慮,就不需要定期更換。NIST也規定不要要求定期更換,但在有外洩的證據時,要請使用者更換。
想知道更多
- NIST建議服務方至少要允許長達64個字的密碼。
- 依照NIST的指南,新密碼要和常用密碼或外洩密碼的清單比對,清單上的密碼不能使用。
- NIST要求服務方允許使用密碼管理工具和自動填入功能。
三選一小測驗
還記得剛剛讀的內容嗎?來挑戰看看吧!決定密碼強度的主要因素是?
看答案
- 一定要放符號
- 定期更換
- 密碼的長度
密碼的長度 NIST的指南說,長度是決定強度的主要因素,因為每多1個字,組合數就會用乘法增加。
NIST的指南說,長度是決定強度的主要因素,因為每多1個字,組合數就會用乘法增加。
下一題 ›參考資料
- NIST Special Publication 800-63B: Digital Identity Guidelines, Authentication and Authenticator ManagementNational Institute of Standards and Technology (NIST)(英文)
- Use Strong PasswordsCybersecurity and Infrastructure Security Agency (CISA)(英文)
- 推測できる簡単なパスワードを利用しないようにしよう(国民のためのサイバーセキュリティサイト)総務省(日文)
- The Long and Short of It: Why Password Length MattersChapman University, Information Systems & Technology(英文)
本文內容是在 2026-10-03 確認上列資料後撰寫的。隨著研究進展,說明也可能改變。照片的出處標示在各照片下方。
下一則冷知識 ▶
 科技「我不是機器人」的勾選框在看什麼?「我不是機器人」。只要勾一下,到底能知道什麼呢?