Por que uma senha longa é mais forte?
 A resposta, na verdade, é o tamanho.
Porque cada caractere a mais multiplica o número de combinações possíveis, e fica muito mais difícil para uma máquina adivinhar a senha testando uma por uma. O Instituto Nacional de Padrões e Tecnologia dos Estados Unidos (NIST) também diz que o tamanho é um fator principal da força de uma senha.
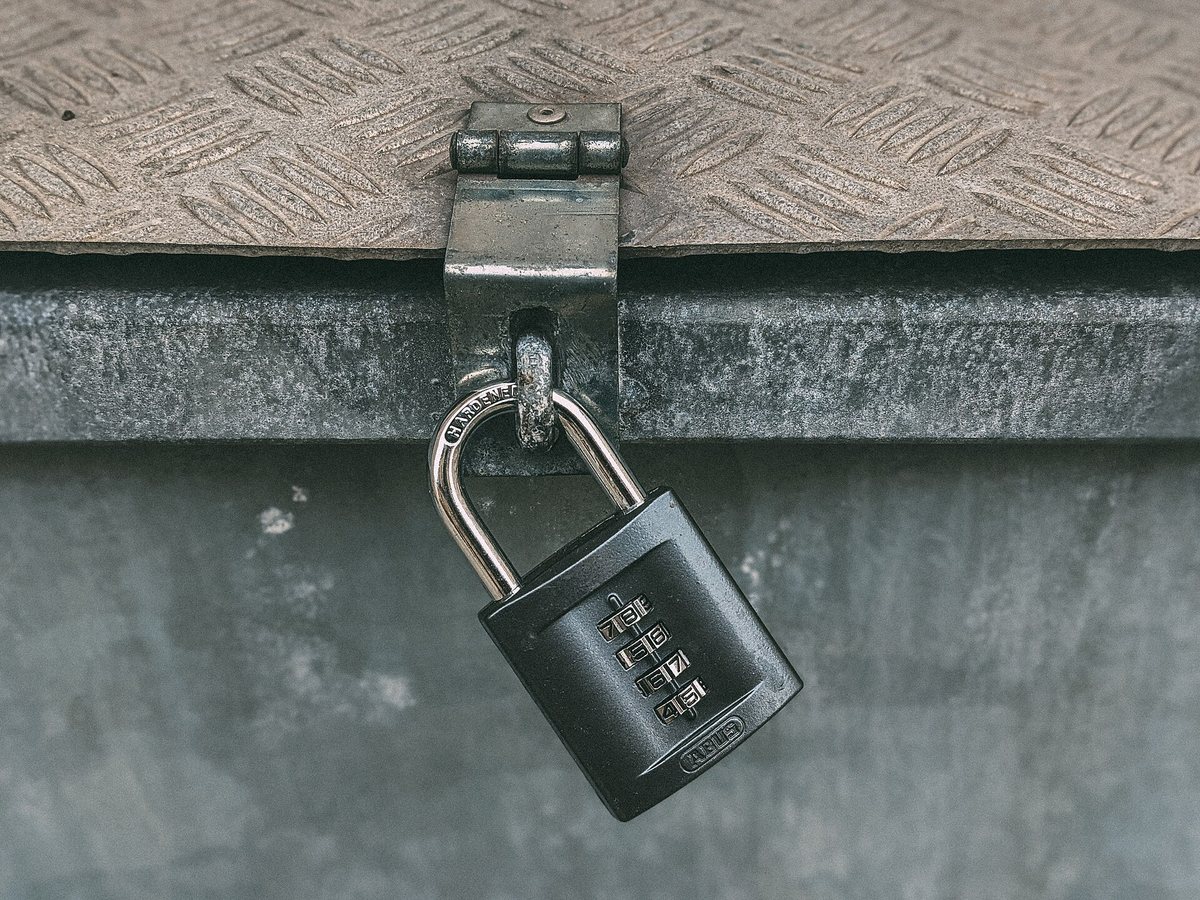
Um caractere a mais multiplica as combinações
Ao acrescentar 1 caractere a uma senha, o número de combinações é multiplicado pela quantidade de caracteres diferentes que poderiam ocupar aquela posição. O responsável pela segurança da informação da Universidade Chapman também explica que cada caractere a mais multiplica as combinações possíveis, o que torna menos provável o sucesso de um ataque de força bruta (testar todas as combinações, uma a uma).
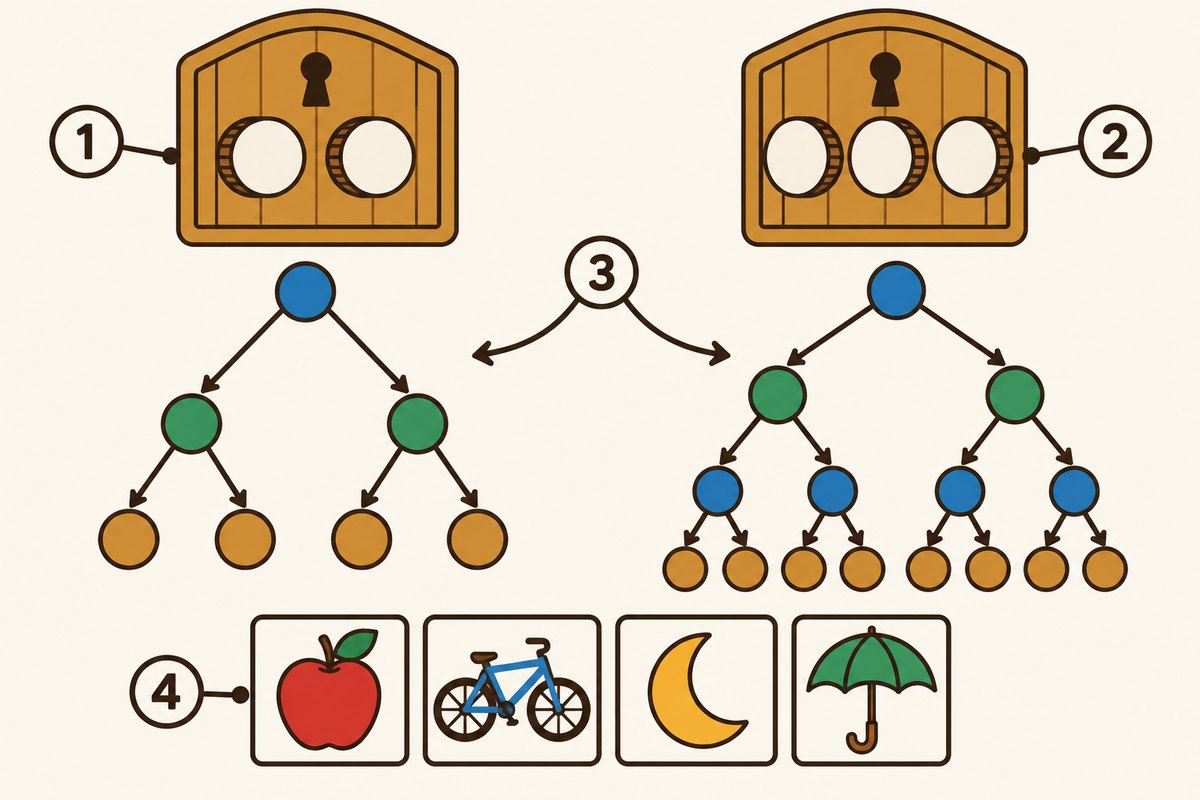
- 1Um cadeado com dois discos (uma senha curta)
- 2Um cadeado com três discos (uma senha mais longa)
- 3Os caminhos a testar se multiplicam a cada posição a mais
- 4Uma frase-senha longa feita de palavras sem relação
O tamanho importa mais que os símbolos
As diretrizes do NIST (SP 800-63B) dizem que o tamanho é um fator principal da força de uma senha. Elas também citam pesquisas mostrando que, quando as pessoas são obrigadas a misturar letras maiúsculas ou símbolos, muitas fazem mudanças fáceis de prever, como transformar “password” em “Password1!”. Por isso, as diretrizes atuais orientam os serviços a não exigir a mistura de diferentes tipos de caracteres.
O tamanho recomendado varia um pouco
Qual tamanho é suficiente? Varia um pouco de órgão para órgão. O NIST exige pelo menos 15 caracteres quando só a senha é usada para entrar, e pelo menos 8 mesmo quando ela é combinada com outra forma de confirmar quem você é. A Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos (CISA) recomenda pelo menos 16 caracteres, e o ministério japonês recomenda, de preferência, uma sequência aleatória e razoavelmente longa de letras e números com 10 caracteres ou mais.
Longa, mas fácil de lembrar
Para lembrar uma senha longa, o ministério japonês sugere juntar várias palavras em inglês sem relação entre si, que não formem uma frase, ou colocar números entre elas. A CISA também dá o exemplo de uma “frase-senha” feita de 4 a 7 palavras sem relação, e recomenda um “gerenciador de senhas”, um programa que cria, guarda e preenche as senhas para você.
Não reutilize senhas
Por mais longa que seja, evite usar a mesma senha em vários serviços, aconselha o ministério. Por outro lado, ele diz que não é preciso trocar a senha regularmente se não houver preocupação, como um vazamento. O NIST também orienta os serviços a não exigir trocas periódicas, mas a pedir a troca quando houver provas de vazamento.
Quer saber mais?
- O NIST recomenda que os serviços aceitem senhas de pelo menos 64 caracteres.
- Pelas diretrizes do NIST, senhas novas são comparadas com uma lista de senhas comuns ou vazadas, e as que estão na lista não podem ser usadas.
- O NIST exige que os serviços permitam o uso de gerenciadores de senhas e do preenchimento automático.
Quiz rápido: teste-se
Lembra do que acabou de ler? Tente!Qual é um fator principal da força de uma senha?
Mostrar a resposta
- Sempre incluir símbolos
- Trocá-la regularmente
- O tamanho da senha
O tamanho da senha As diretrizes do NIST dizem que o tamanho é um fator principal, porque cada caractere a mais multiplica o número de combinações.
As diretrizes do NIST dizem que o tamanho é um fator principal, porque cada caractere a mais multiplica o número de combinações.
Próximo quiz ›Fontes
- NIST Special Publication 800-63B: Digital Identity Guidelines, Authentication and Authenticator ManagementNational Institute of Standards and Technology (NIST)
- Use Strong PasswordsCybersecurity and Infrastructure Security Agency (CISA)
- 推測できる簡単なパスワードを利用しないようにしよう(国民のためのサイバーセキュリティサイト)総務省 (em japonês)
- The Long and Short of It: Why Password Length MattersChapman University, Information Systems & Technology
Este artigo foi escrito após verificar as fontes acima em 2026-10-03. As explicações podem mudar conforme a pesquisa avança. Os créditos das fotos são mostrados abaixo de cada foto.
Próxima curiosidade ▶
 TecnologiaO que a caixa “Não sou um robô” observa?“Não sou um robô”. O que um único clique nessa caixa pode revelar?